DORA Software
für Banken,
Versicherungen und Finanzdienstleister
Integrierte Governance für IKT-Risiken, Drittanbieter, Vorfälle und Compliance-Nachweise
DORA verpflichtet Finanzunternehmen dazu, ihre digitale operationale Resilienz nachweisbar zu stärken. Dafür müssen Risiken identifiziert, Vorfälle dokumentiert, Drittparteien überwacht und Resilienztests durchgeführt werden.
HiScout unterstützt Banken, Versicherungen, Zahlungsdienstleister und weitere Finanzunternehmen bei der strukturierten Umsetzung aller zentralen DORA-Anforderungen. Die integrierte GRC-Plattform verbindet Risikomanagement, ISMS, BCM, Auditmanagement und Third Party Risk Management in einer zentralen Lösung.
So schaffen Sie Transparenz, reduzieren manuellen Aufwand und erfüllen regulatorische Anforderungen nachvollziehbar und auditfähig.

Warum die DORA-Umsetzung für viele
Organisationen zur Herausforderung wird
Die Umsetzung von DORA erfordert weit mehr als die Dokumentation einzelner Anforderungen. Risiken müssen kontinuierlich bewertet, Sicherheitsmaßnahmen nachverfolgt, Vorfälle gemeldet, Resilienz getestet und Drittparteien überwacht werden.
Viele Finanzunternehmen vor denselben Herausforderungen:
- Verteilte Informationen in Excel-Tabellen und Insellösungen
- Fehlende Transparenz über IKT-Risiken und Dienstleister
- Hoher Aufwand bei Audits und regulatorischen Prüfungen
- Manuelle Nachweisprozesse
- Unklare Verantwortlichkeiten und fehlende Nachverfolgung von Maßnahmen
Die Folge sind hohe Betriebskosten, fehlende Transparenz und zusätzlicher Aufwand bei regulatorischen Prüfungen.
Mit HiScout schaffen Sie einen durchgängigen Steuerungsprozess für digitale Resilienz und DORA-Compliance.
DORA verbindet fünf Themen. HiScout auch.
DORA bündelt erstmals alle wesentlichen Anforderungen an die digitale Resilienz in einem einheitlichen regulatorischen Rahmen. Viele Unternehmen verwalten diese Themen jedoch weiterhin in separaten Systemen.
HiScout führt Risiken, Assets, Maßnahmen, Vorfälle, Audits, BCM-Prozesse und Drittparteien in einer zentralen Plattform zusammen. Dadurch entsteht ein durchgängiger Steuerungs- und Nachweisprozess für die Umsetzung der DORA-Anforderungen.
Ihre Vorteile:
- Zentrale Datenbasis statt Mehrfachpflege
- Durchgängige Nachweisführung für Audits und Aufsichtsbehörden
- Vollständige Transparenz über Risiken und Maßnahmen
- Nachvollziehbare Governance über alle DORA-Bereiche hinweg
- Skalierbare Plattform für ISMS, BCM, Audit und Risikomanagement
Die fünf DORA-Säulen mit HiScout umsetzen:
Alle DORA-Anforderungen in einer Plattform
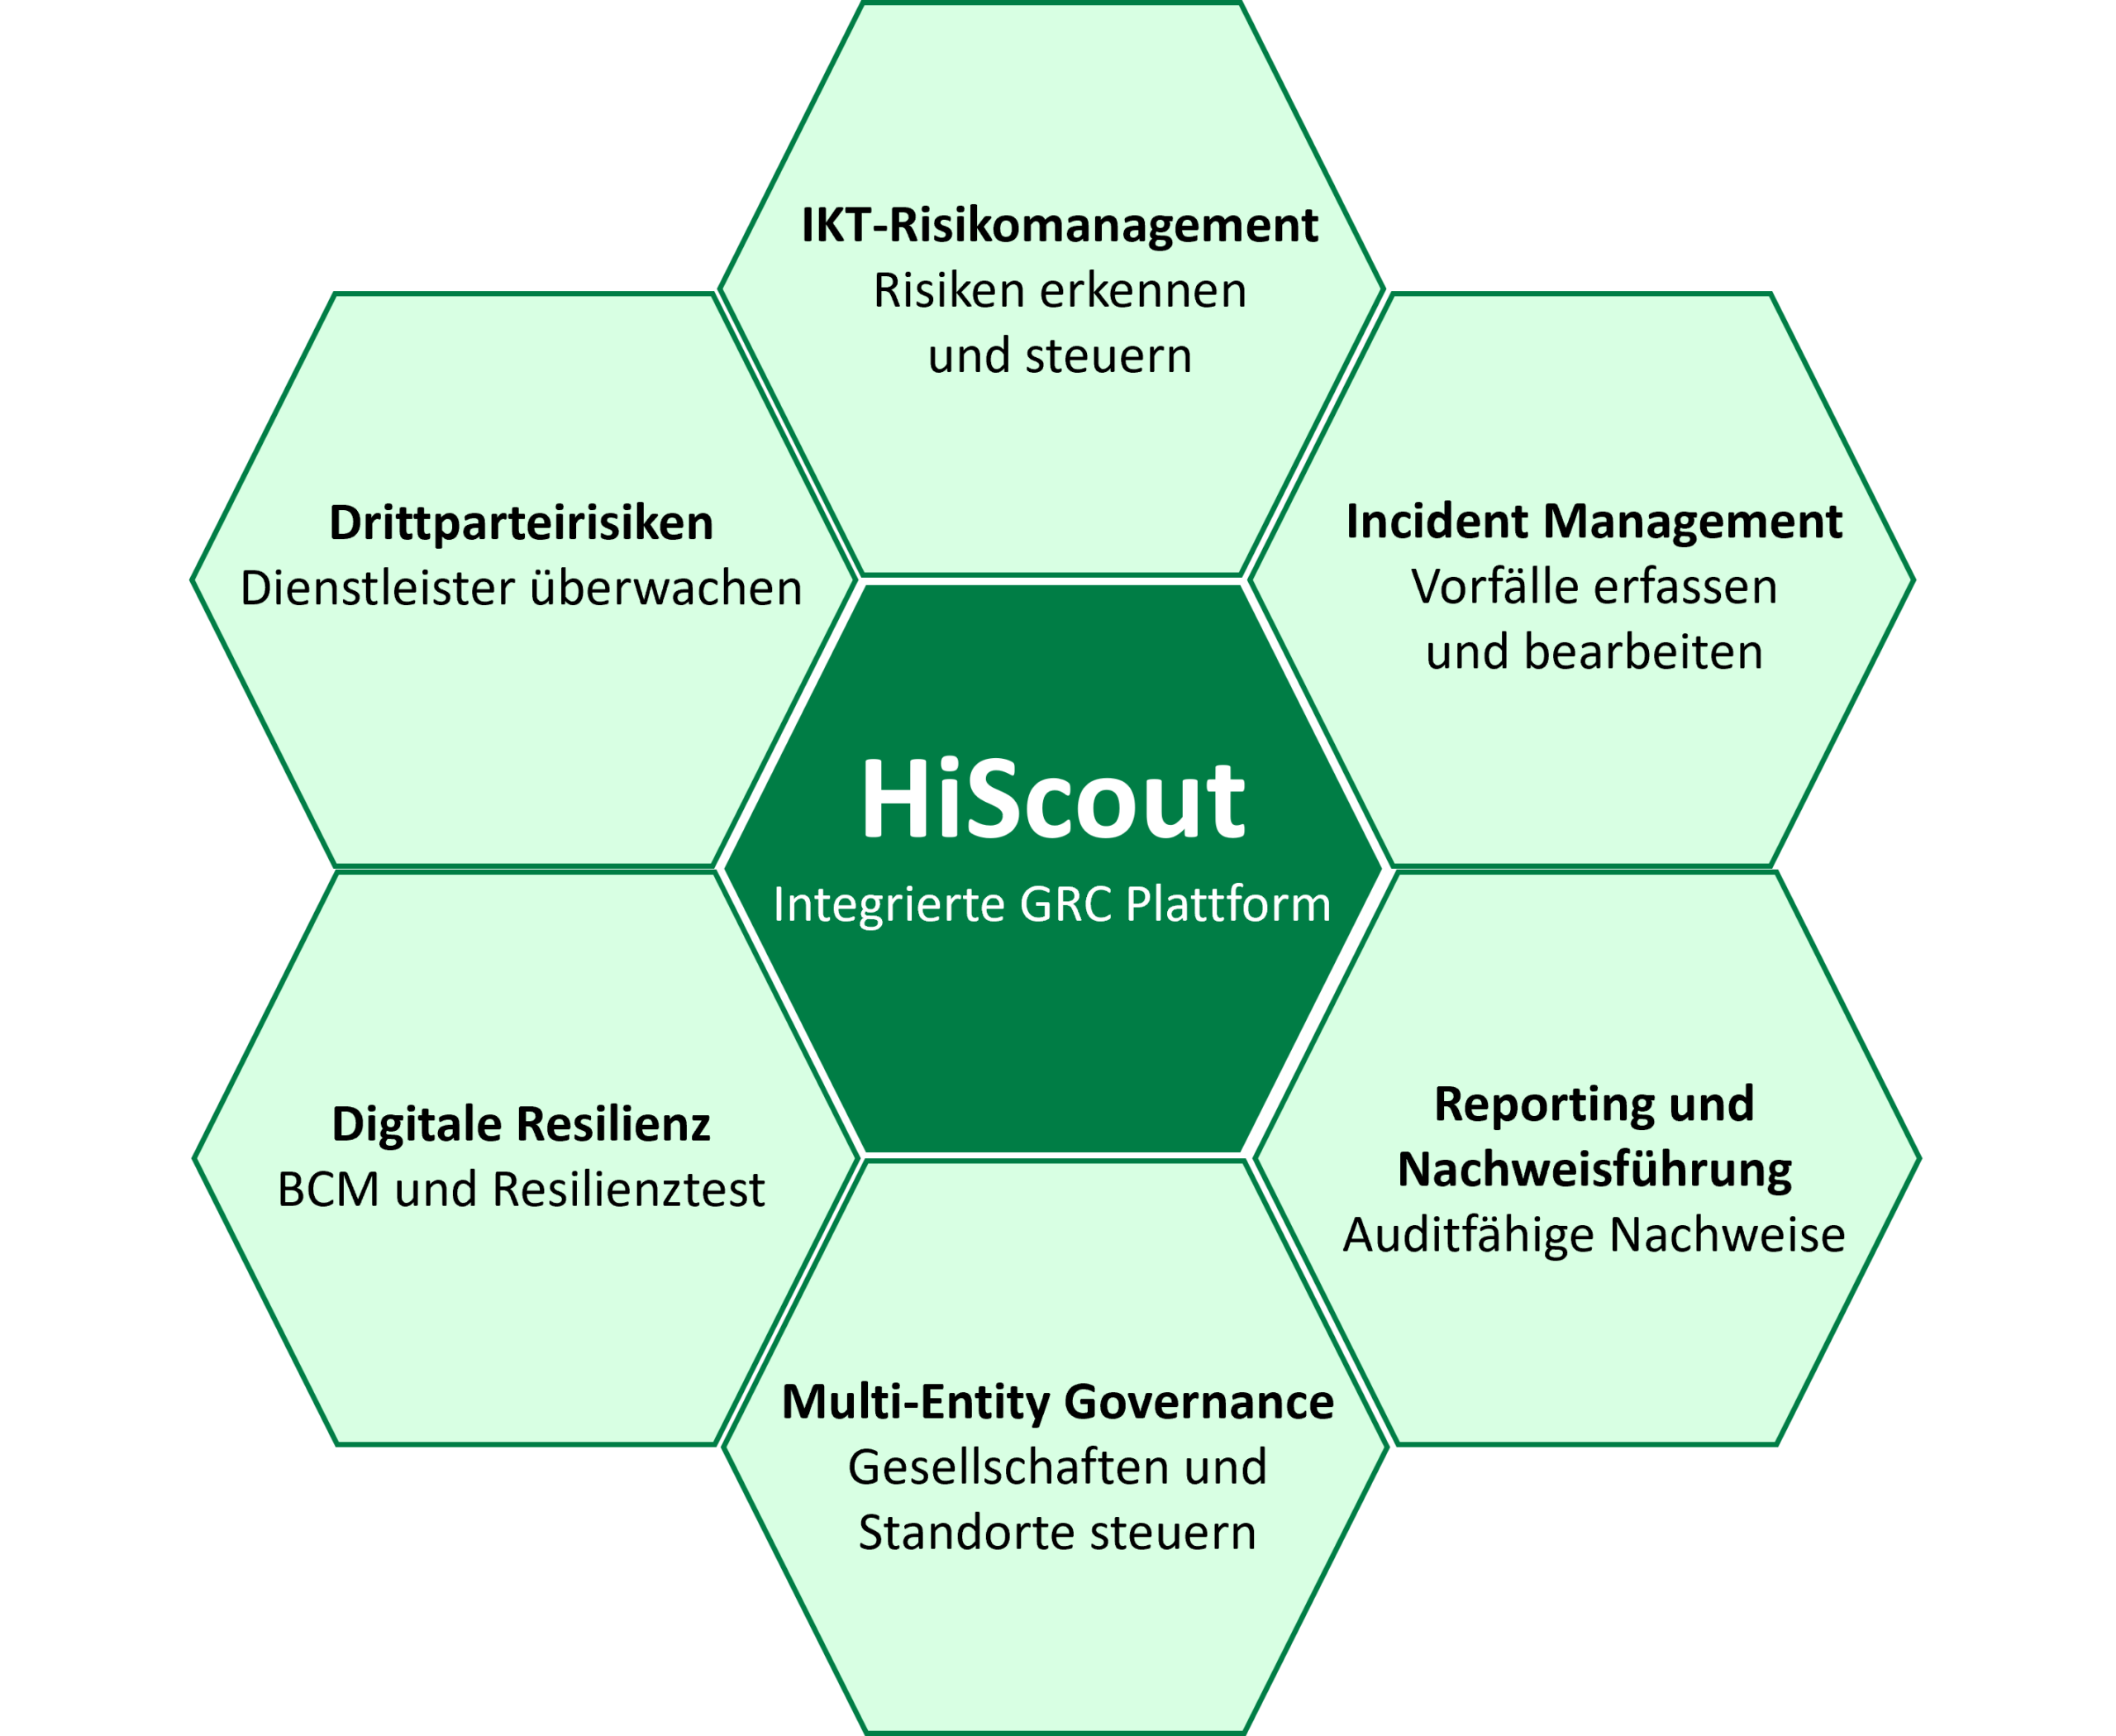
HiScout verbindet Risiken, Vorfälle, Drittparteien, Audits und Resilienzprozesse zu einem durchgängigen Steuerungs- und Nachweisprozess.
Die Vorteile von HiScout
für Ihre DORA-Compliance
- Weniger Aufwand: Automatisieren Sie Dokumentation, Reporting und Nachweisführung.
- Mehr Transparenz: Behalten Sie Risiken, Vorfälle, Maßnahmen und Dienstleister jederzeit im Blick.
- Höhere Resilienz: Erkennen Sie Schwachstellen frühzeitig und verbessern Sie Ihre Widerstandsfähigkeit.
- Sichere Compliance: Dokumentieren und belegen Sie regulatorische Anforderungen nachvollziehbar und auditfähig.
- Schnellere Audits: Reduzieren Sie Vorbereitungsaufwand und beschleunigen Sie Prüfungsprozesse erheblich.
DORA Software für Banken und Versicherungen
HiScout wird von regulierten Organisationen genutzt, um Anforderungen aus DORA, ISO 27001, NIS-2, BCM und Informationssicherheit effizient umzusetzen.
Die Plattform eignet sich insbesondere für:
- Banken
- Versicherungen
- Zahlungsdienstleister
- Kapitalverwaltungsgesellschaften
- Wertpapierinstitute
- Finanzdienstleister
- FinTechs
- IKT-Dienstleister für Finanzunternehmen
FAQ – Häufig gestellte Fragen zum Thema DORA-Software
Was ist DORA?
Der Digital Operational Resilience Act (DORA) ist eine EU-Verordnung zur Stärkung der digitalen Resilienz von Finanzunternehmen. Ziel ist die systematische Identifikation, Steuerung und Überwachung von IKT-Risiken.
Wer ist von DORA betroffen?
DORA verpflichtet Banken, Versicherungen, Zahlungsdienstleister, Fonds, Krypto-Dienstleister und ihre IT-Dienstleister dazu, Risiken aus Cyberangriffen, Systemausfällen und IT-Störungen proaktiv zu managen und ihre Resilienz nachweisbar zu erhöhen.
Welche Anforderungen stellt DORA?
DORA definiert verbindliche Anforderungen in fünf Kernbereichen:
- IKT-Risiko- & Sicherheitsmanagement: Einheitliche Standards zur Identifikation, Bewertung und Steuerung digitaler Risiken.
- Incident-Management & Meldepflichten: Einheitliche, fristgerechte Meldungen schwerwiegender IT-Vorfälle an Aufsichtsbehörden einschließlich verbindlicher Meldefristen (4 Stunden / 72 Stunden / 1 Monat) für schwerwiegende IKT‑Vorfälle.
- ICT Third-Party Risk Management: Strengere Anforderungen an Verträge, Kontrolle und Monitoring von IT-Dienstleistern.
- Operational Resilience Testing: Regelmäßige technische Tests – einschließlich TLPT für bedeutende bzw. als TLPT‑pflichtig eingestufte Institute gemäß ESA‑Kriterien.
- Informationsaustausch zu Cyberbedrohungen: Förderung sicherer Kooperation innerhalb der Finanzbranche.
Was ist ein Informationsregister nach DORA?
Das Informationsregister dokumentiert sämtliche relevanten IKT-Drittparteivertragsbeziehungen und dient als Nachweis gegenüber Aufsichtsbehörden.
Warum benötigen Finanzinstitute ein DORA-Compliance Tool?
DORA verlangt dokumentierte Nachweise, transparente Entscheidungswege und strukturierte Prozesse. Mit HiScout lassen sich Risiken, Vorfälle und Drittanbieter zentral steuern, Reports erstellen und Compliance-Lücken schnell identifizieren – effizient, audit-ready und revisionssicher.
Welche DORA-Software eignet sich für Banken und Versicherungen?
HiScout bietet eine integrierte GRC-Plattform, die alle zentralen DORA-Anforderungen abdeckt: IKT-Risikomanagement, Incident-Management, Outsourcing-Kontrollen, Reporting und Nachweisführung. So behalten Finanzinstitute jederzeit den Überblick über Risiken, Maßnahmen und Compliance.
Wie setze ich DORA technisch um?
Mit HiScout können Finanzinstitute Risiken und Schwachstellen erfassen, bewerten und Maßnahmen nachverfolgen. Das Incident-Management erfasst Vorfälle strukturiert, während das Monitoring von Drittanbietern Transparenz über Verträge, Risikostufen und Leistungsdaten liefert. So wird DORA vollständig, effizient und nachweisbar umgesetzt.
Wie unterstützt HiScout bei der DORA-Umsetzung?
HiScout unterstützt die strukturierte Umsetzung und Dokumentation aller zentralen DORA-Anforderungen durch integrierte Module für ISMS, Risikomanagement, BCM, Auditmanagement und Third Party Risk Management.
Welche Vorteile bietet automatisiertes Reporting?
Automatisiertes Reporting reduziert Fehler, spart Zeit, sorgt für Compliance und erleichtert Audits erheblich.
Wie können Banken DORA-Vorgaben für Drittanbieter erfüllen?
HiScout ermöglicht die zentrale Verwaltung von Drittanbietern: Verträge, Risikostufen, Leistungsdaten und Compliance-Status werden dokumentiert, überwacht und revisionssicher nachgewiesen. Finanzinstitute erfüllen so alle Outsourcing-Pflichten nach DORA zuverlässig.
Wie erstellt man revisionssichere DORA-Reports für BaFin oder EBA?
Mit HiScout werden Reports auf Knopfdruck generiert, revisionssicher aufbereitet und direkt für BaFin, EBA oder interne Audits exportiert. Alle Maßnahmen, Risiken und Vorfälle werden nachvollziehbar dokumentiert, sodass Finanzinstitute jederzeit regulatorische Nachweise erbringen können.
Welche Rolle spielt BCM bei DORA?
Business Continuity Management unterstützt Unternehmen dabei, kritische Prozesse auch im Krisenfall aufrechtzuerhalten und Resilienztests durchzuführen.
Ist HiScout für große, komplexe Finanzinstitute geeignet?
Ja. Dank der Mandantenfähigkeit von HiScout lassen sich mehrere Gesellschaften, Standorte oder Organisationseinheiten zentral steuern. Verantwortlichkeiten, Risiken und Maßnahmen werden klar getrennt, wodurch auch große und komplexe Institute DORA-konform arbeiten können.
Kann man DORA ohne Software umsetzen?
Theoretisch ja, aber praktisch ineffizient. HiScout automatisiert Prozesse, reduziert Fehler und liefert revisionssichere Nachweise für Audits und Behörden. Ohne Software entstehen hohe manuelle Aufwände und Risiken bei der Nachweisführung.